Просмотр графа зависимостей
График зависимостей показывает лица вашего репозитория.
Для каждой зависимости можно просмотреть версию файл манифеста, который включал его, и наличие известных уязвимостей. Для экосистем пакетов, поддерживающих транзитивные зависимости, будет отображаться состояние связи, и вы можете щелкнуть "", а затем "Показать пути", чтобы увидеть транзитивный путь, который привел в зависимость.
Вы также можете найти определенную зависимость с помощью строки поиска. Зависимости отсортированы автоматически с уязвимыми пакетами в верхней части. Для информации о выявлении зависимостей и о поддерживаемых экосистемах см. Поддерживаемые экосистемы пакетов графа зависимостей.
-
На GitHubперейдите на главную страницу репозитория.
-
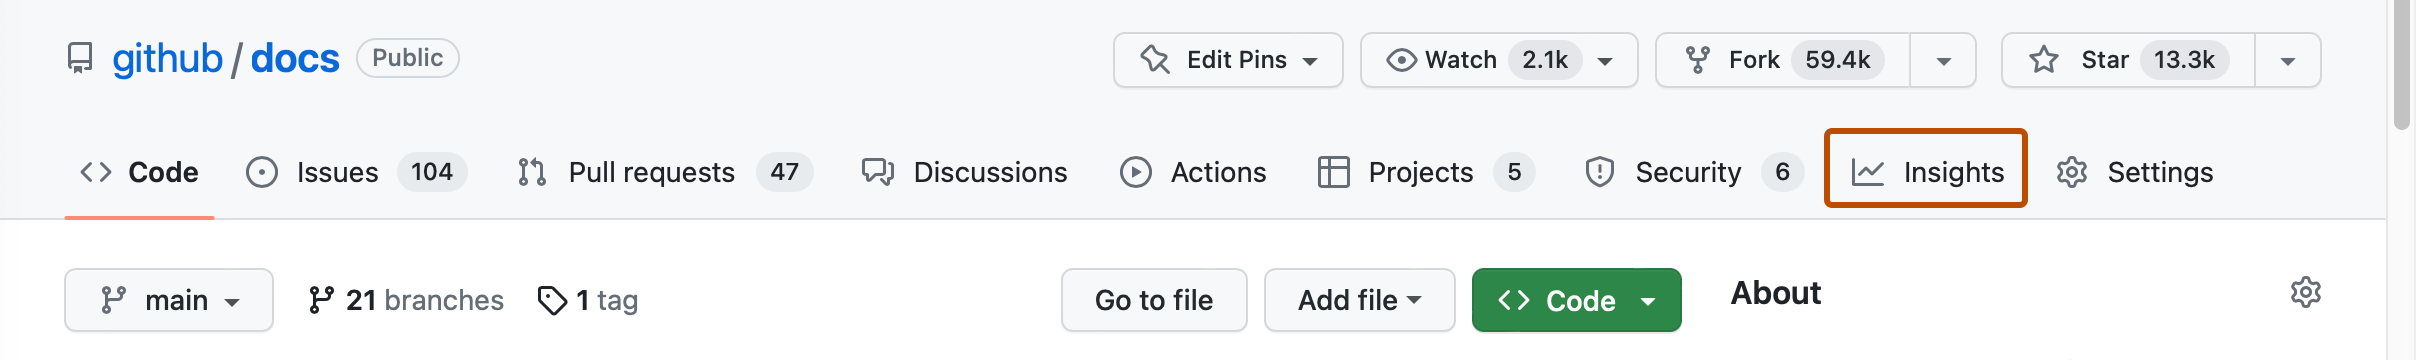
Под именем репозитория щелкните Insights.
-
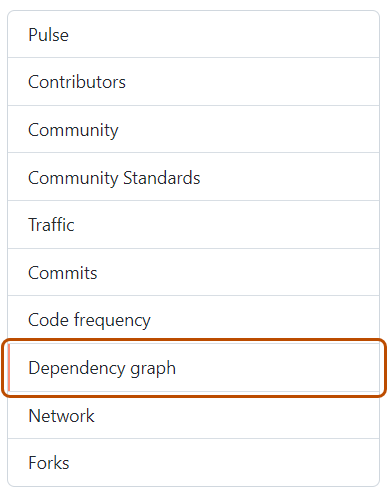
На левой боковой панели щелкните Граф зависимостей.
-
При необходимости используйте панель поиска для поиска определенной зависимости или набора зависимостей. Ключевые слова
ecosystem:можно использовать для отображения только пакетов определенного типа илиrelationship:отображения только прямых или транзитивных зависимостей (если экосистема поддерживает транзитивную зависимость). Обычные слова в строке поиска будут соответствовать только именам пакетов.


Владельцы предприятий могут настроить граф зависимостей на уровне предприятия. Дополнительные сведения см. в разделе Включение графа зависимостей для предприятия.
Представление зависимостей
Все прямые и косвенные зависимости, указанные в манифесте или файлах блокировки репозитория, перечислены.
Зависимости, отправленные в проект с помощью приложения API отправки зависимостей , покажут, какой детектор использовался для их подачи и когда они были отправлены. Для получения дополнительной информации о использовании API отправки зависимостей, см. Использование API отправки зависимостей.
Если уязвимости обнаружены в репозитории, они отображаются в верхней части представления для пользователей с доступом к Dependabot alerts.
Примечание.
GitHub Enterprise Server не заполняет вид иждивенцев .